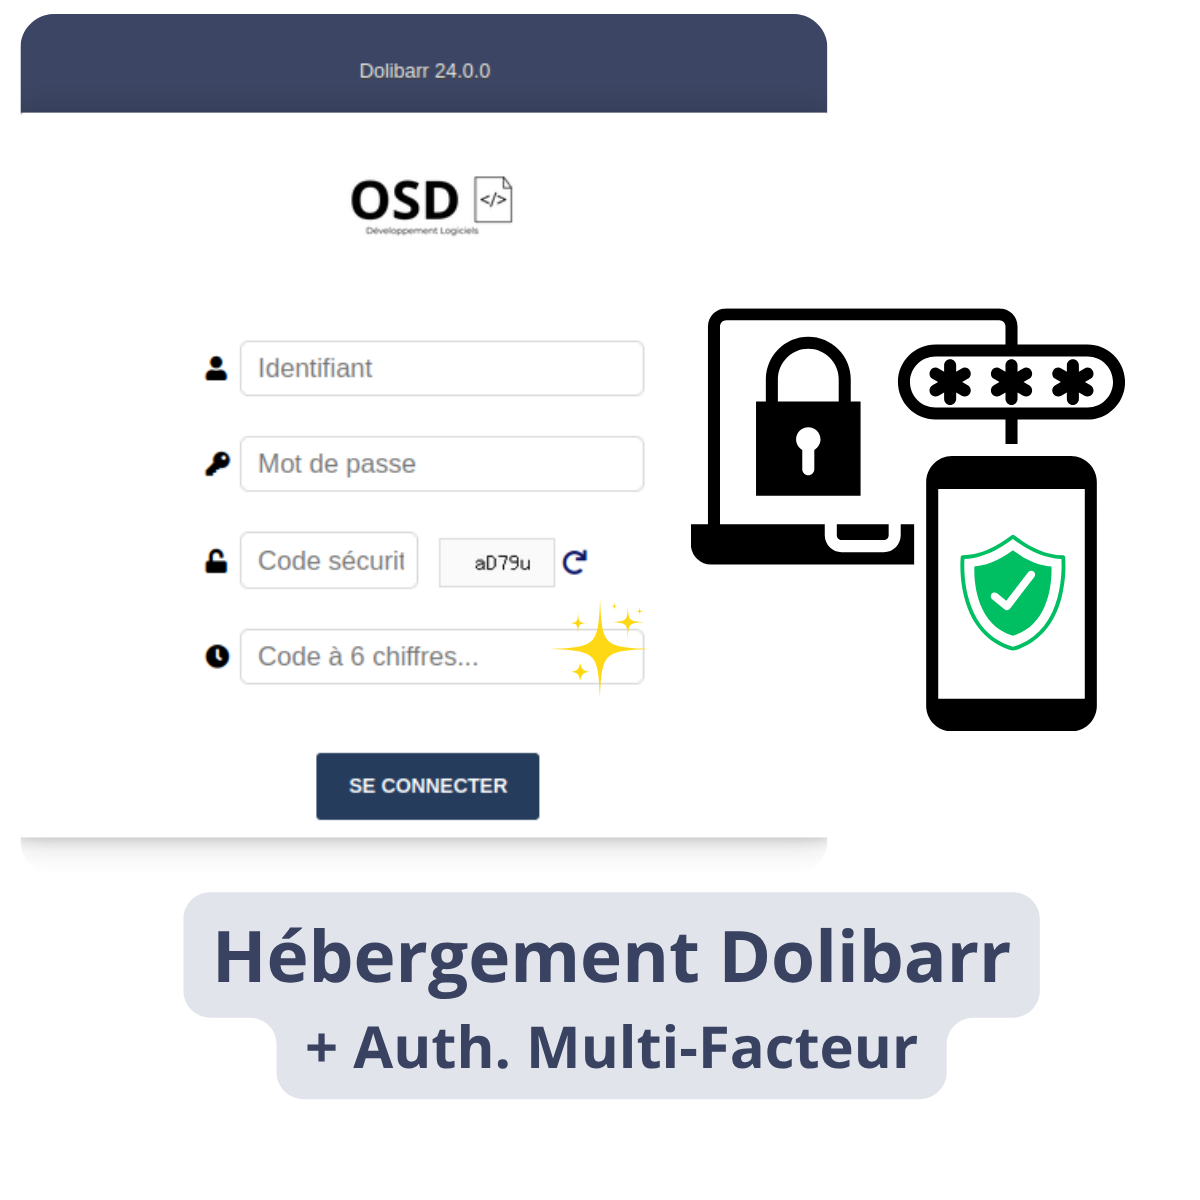
Chez nos clients, pas de Dolibarr sans double authentification
La sécurité de toutes les instances Dolibarr qu'on héberge est durcie par défaut.
Pas d'option à activer, pas de configuration à demander : c'est le socle de base.
Le module TOTP, déployé partout
On a mis en place un module de double authentification interne basé sur TOTP, déployé gratuitement sur chaque instance.
L'objectif est simple : verrouiller l'accès à Dolibarr même si un mot de passe venait à fuiter.
Pourquoi ça compte
Un compte compromis, c'est presque toujours le mot de passe qui saute en premier.
Phishing, réutilisation d'un mot de passe ailleurs, fuite de données sur un service tiers, les scénarios ne manquent pas.
La double authentification coupe cette porte d'entrée, pour un coût de mise en place proche de zéro.
Inclus, pas vendu à part
Pas d'option payante, pas de ligne supplémentaire sur la facture. Sur nos instances hébergées, ce niveau de sécurité fait partie du service, un point de base plutôt qu'un argument commercial.